全域性 DNS 服務商
OpenResty Edge 可以通過外部 DNS 服務商的 API 完成 ACME DNS-01 域名所有權驗證。將 DNS 服務商配置為全域性資源後,可以在使用 Let’s Encrypt 或其他 ACME 證書發行商簽發證書時引用該配置。
支援的 DNS 服務商
目前支援以下型別:
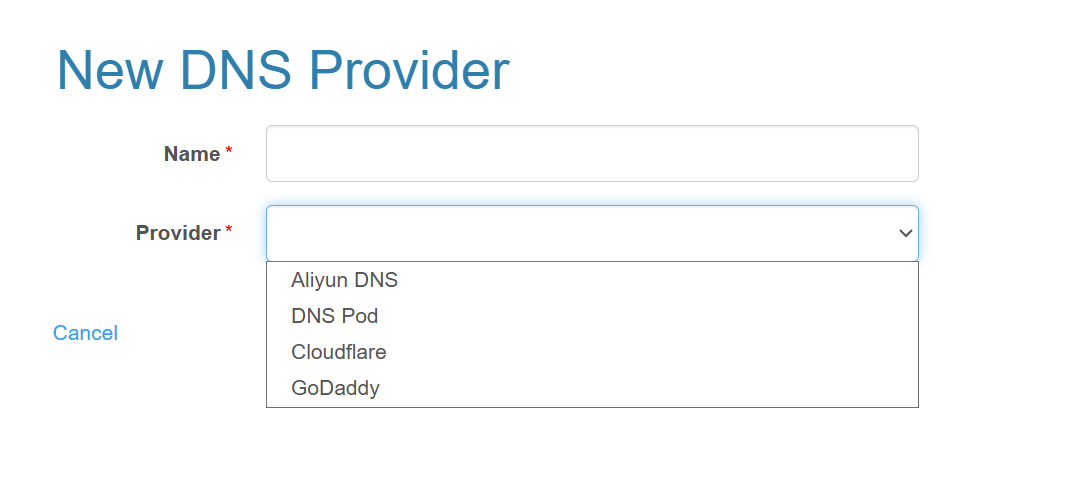
Aliyun DNSDNS PodCloudflareGoDaddy
建立 DNS 服務商
- 登入 OpenResty Edge Admin 控制台。
- 在全域性配置中進入
DNS Providers頁面。 - 點選
New DNS Provider。 - 輸入便於識別的名稱,並選擇 DNS 服務商型別。
- 按頁面提示填寫該服務商的授權憑據,然後儲存配置。
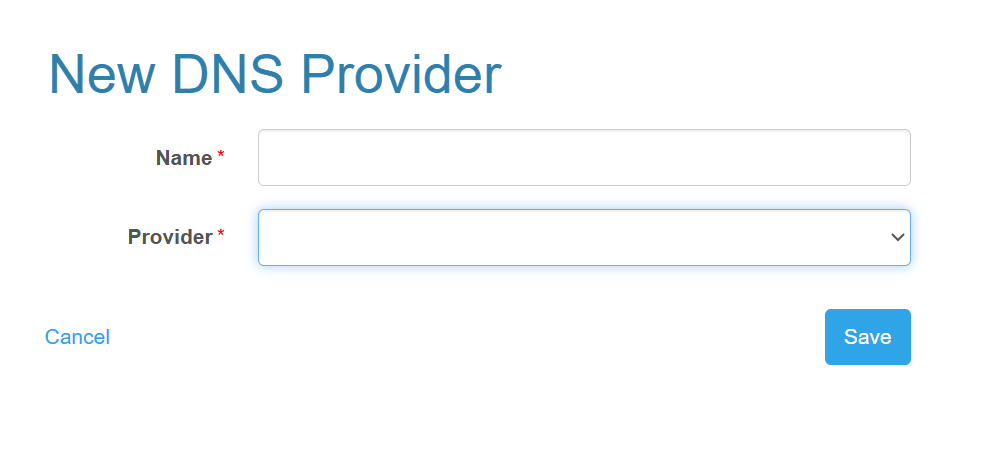
在 Provider 中可以選擇 OpenResty Edge 當前支援的 DNS 服務商型別。
不同 DNS 服務商需要的授權資訊可能不同。請確保憑據有權在需要簽發證書的域名對應 DNS 區域中建立和刪除記錄。
Name 用於在簽發證書時識別和選擇該 DNS 服務商。錄入金鑰和 Token 時欄位預設隱藏。
憑據在 Edge Admin 資料庫中加密儲存,只在內部 ACME 操作需要時解密。讀寫許可權由全域性 DNS 服務商 (DNS-01) 控制。
編輯 DNS 服務商時,省略憑據欄位會保留原值;提交非空值會顯式替換並輪換該憑據;空字串會被拒絕。
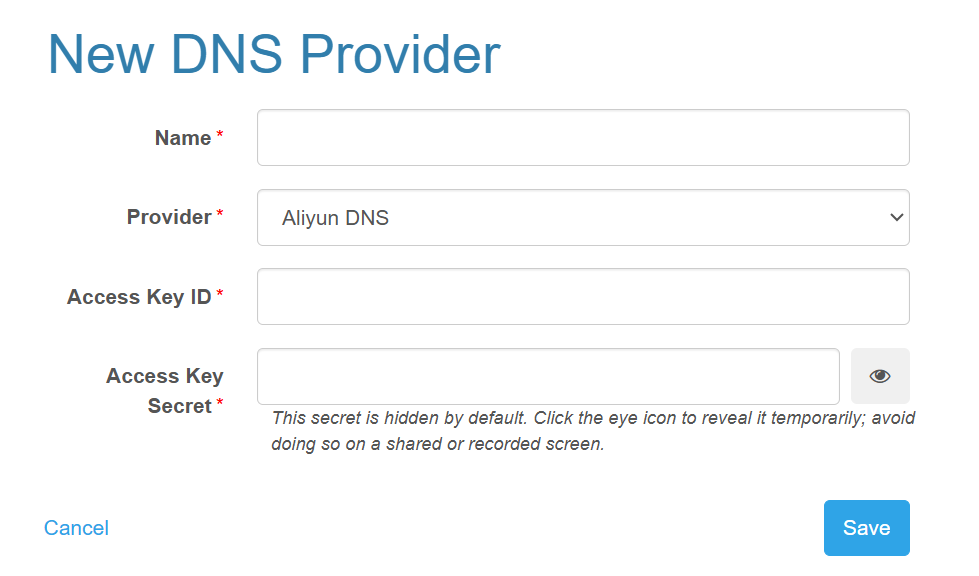
Aliyun DNS
選擇 Aliyun DNS 後,填寫阿里雲賬戶的 Access Key ID 和 Access Key Secret。對應的 Access Key 需要具有管理目標域名 DNS 記錄的許可權。
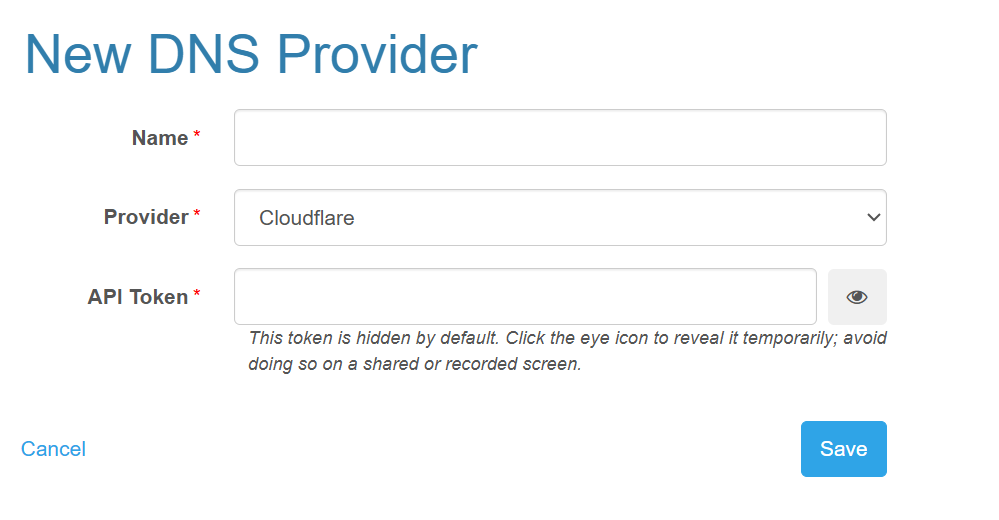
Cloudflare
選擇 Cloudflare 後,填寫 API Token。該令牌需要具有編輯目標 Zone 中 DNS 記錄的許可權。
DNSPod
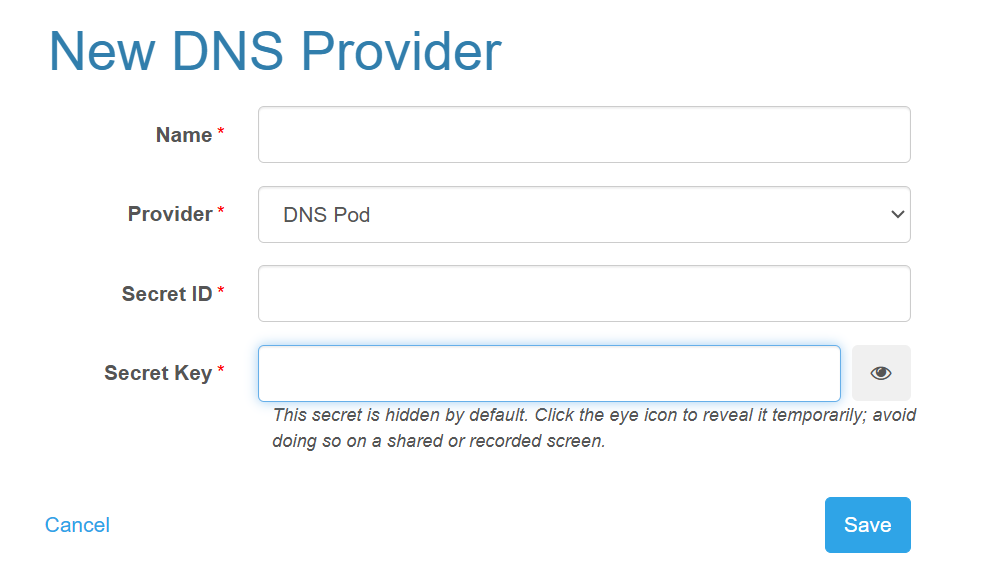
選擇 DNS Pod 後,填寫騰訊雲 API 憑據的 Secret ID 和 Secret Key。對應憑據需要具有管理目標域名 DNS 記錄的許可權。
GoDaddy
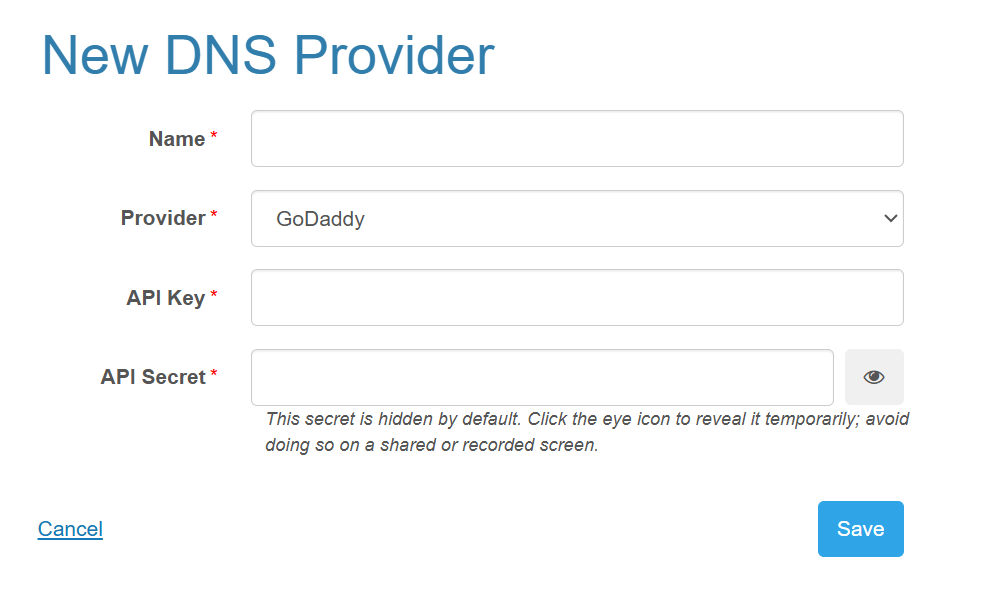
選擇 GoDaddy 後,填寫 API Key 和 API Secret。對應憑據需要具有管理目標域名 DNS 記錄的許可權。
在證書籤發中使用 DNS 服務商
- 建立 Let’s Encrypt 或通用 ACME 證書。
- 在
DNS Provider中選擇已經建立的全域性 DNS 服務商。 - 填寫證書域名並儲存。
OpenResty Edge 會通過所選服務商的 API 建立 DNS-01 驗證所需的 _acme-challenge TXT 記錄。證書自動續期時,系統會再次使用同一 DNS 服務商完成驗證。
有關適用場景和簽發要求,請參閱使用外部 DNS 服務商完成 DNS-01 驗證。
注意事項
- 建議為授權憑據配置滿足 DNS 記錄管理要求的最小許可權。
- 請保持授權憑據有效,否則證書籤發或自動續期可能失敗。
- 請確保 OpenResty Edge Admin 可以訪問 DNS 服務商和證書發行商的 API。
- 所選 DNS 服務商必須託管證書域名的權威 DNS 區域。